Почти во всех ИИ-ассистентах с доступом к рабочим данным нашли prompt injection: 15 случаев
Microsoft 365 Copilot, Slack AI, GitHub, Salesforce: 15 случаев prompt injection, три условия, при которых агент сливает данные, и вопросы подрядчику до подключения агента к почте и CRM.
За 2024–2025 годы исследователи безопасности нашли уязвимость к prompt injection почти в каждом крупном ИИ-ассистенте, подключённом к рабочим данным: Microsoft 365 Copilot, Slack AI, GitHub, GitLab, Salesforce Agentforce, Gemini для Google Workspace, браузер Perplexity Comet, память ChatGPT. Схема везде одна: злоумышленник размещал текст там, где его прочитает агент, и агент выполнял команду с правами сотрудника.
Ниже реестр 15 задокументированных случаев: откуда пришла команда, что могло утечь и как вендор это исправил. В конце — пять вопросов подрядчику, которые стоит задать до того, как агент получит доступ к почте, CRM или учётной системе. Важная оговорка: почти всё это находки исследователей, о пострадавших клиентах в источниках не сообщается.
01 · Одного письма хватило, чтобы Copilot отдал данные
В июне 2025 года Aim Labs описала уязвимость EchoLeak в Microsoft 365 Copilot. Злоумышленник отправляет сотруднику обычное письмо. Позже сотрудник задаёт Copilot вопрос о своей работе. Ассистент подтягивает это письмо в контекст, выполняет спрятанные в нём инструкции и выносит данные из Microsoft 365 наружу. Сотрудник ничего не нажимает.
«Первая известная zero-click-уязвимость ИИ», — так EchoLeak назвали сами исследователи Aim Labs.
Microsoft присвоила уязвимости номер CVE-2025-32711 и оценку 9,3 из 10 (критическая), у американского реестра NVD своя оценка — 7,5. Исправили на стороне сервиса (в NVD уязвимость помечена как exclusively-hosted-service). О пострадавших клиентах Aim Labs неизвестно.
02 · Реестр: 15 случаев, раскрытых в 2024–2026 годах
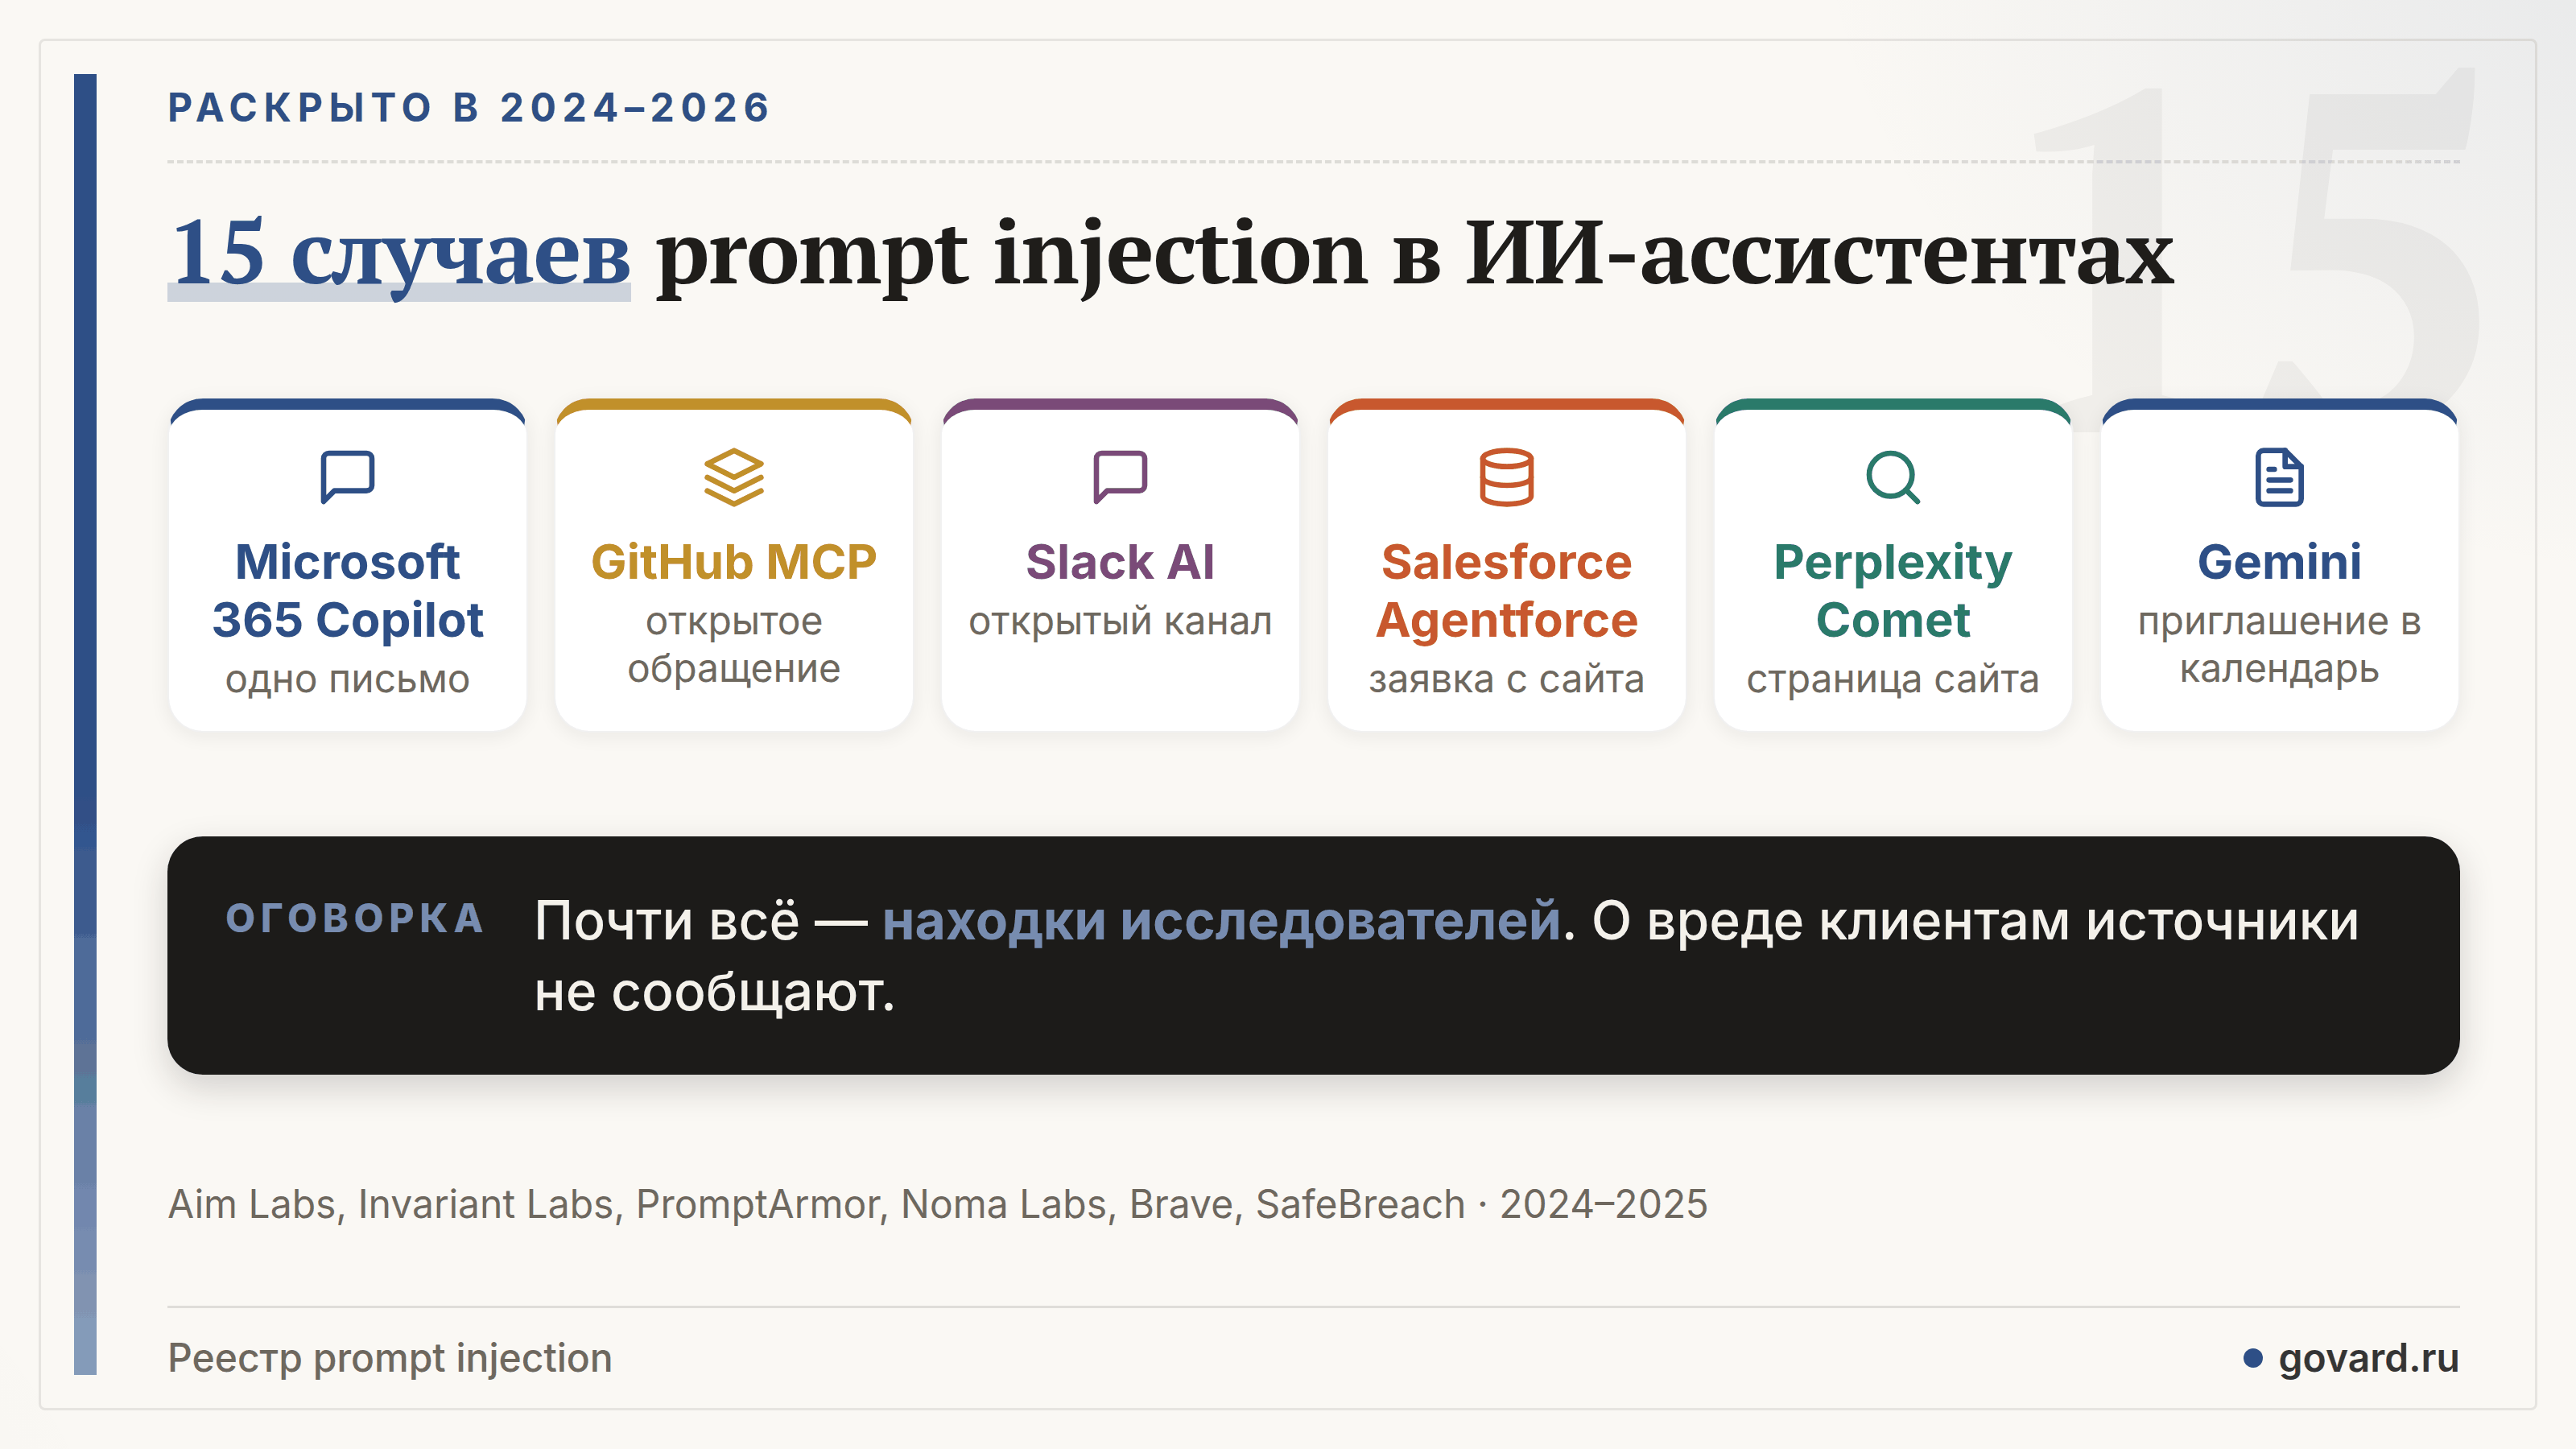
EchoLeak — одна строка в длинной таблице. Каждая строка ниже — описанный случай с первоисточником.
| № | Где | Когда | Откуда пришла команда | Что могло утечь или случиться | Как закрыли |
|---|---|---|---|---|---|
| 1 | Slack AI | авг. 2024 | Сообщение в открытом канале | API-ключ из закрытого канала | Slack: доступ к открытым каналам — «задуманное поведение» |
| 2 | Память ChatGPT (SpAIware) | сент. 2024 | Страница сайта или документ | Всё, что пишет пользователь, в том числе в следующих сессиях | Канал утечки закрыт, запись в память осталась возможной |
| 3 | Описания инструментов MCP | апр. 2025 | Описание инструмента в стороннем MCP-сервере | Ключи, перенаправленные письма (демо в Cursor) | Класс атак, единого патча нет |
| 4 | GitLab Duo | май 2025 | Скрытый комментарий в merge request | Закрытый исходный код | GitLab выпустил исправление |
| 5 | GitHub MCP | май 2025 | Обращение (issue) в открытом репозитории | Код закрытых репозиториев | По словам исследователей, серверным патчем не закрыть |
| 6 | Microsoft 365 Copilot (EchoLeak) | июнь 2025 | Письмо | Данные из Microsoft 365 | CVE-2025-32711, исправление на стороне сервиса |
| 7 | GitHub Copilot Chat (CamoLeak) | июнь 2025 | Комментарий в коде | Секреты и закрытый код | Показ картинок в чате отключён |
| 8 | Supabase MCP + Cursor | июль 2025 | Тикет в поддержку | Секретные токены из закрытой таблицы | Демонстрация, зависит от прав ассистента в базе |
| 9 | Amazon Q Developer 1.84.0 | июль 2025 | Вредоносный коммит в репозиторий расширения | Код попал в релиз, но не исполнился | Версия отозвана, выпущена 1.85.0 |
| 10 | Браузер Perplexity Comet | июль–авг. 2025 | Текст на странице или комментарий на Reddit | Почта пользователя в залогиненных сессиях | Исправили со второй попытки |
| 11 | Gemini + Google Календарь | авг. 2025 | Приглашение в календарь | Данные, управление умным домом, видео с устройства | Сообщено в феврале 2025, Google описала защиты в июне 2025 |
| 12 | Claude in Chrome | авг. 2025 | Письмо «от службы безопасности» | Письма удалены без подтверждения | Тест до запуска, 23,6% → 11,2% |
| 13 | Salesforce Agentforce (ForcedLeak) | июль–сент. 2025 | Заявка через форму на сайте | Данные CRM | С 08.09.2025 обязательный список доверенных адресов |
| 14 | ChatGPT Atlas | дек. 2025 | Письмо во входящих | Агент отправил заявление об увольнении вместо автоответа | Найдено внутренним тестом OpenAI, сценарий закрыт |
| 15 | Первый зафиксированный вредоносный случай против ИИ-модерации рекламы (Unit 42) | дек. 2025 | Страница сайта | Обход ИИ-модерации рекламы | Зафиксирован в телеметрии |
Строка 9 отличается от остальных: это атака на цепочку поставки самого агента. В бюллетене AWS сказано, что вредоносный код не исполнился из-за синтаксической ошибки. Что именно было в коде, AWS не раскрывает.
03 · Вход — любой текст, который читает агент
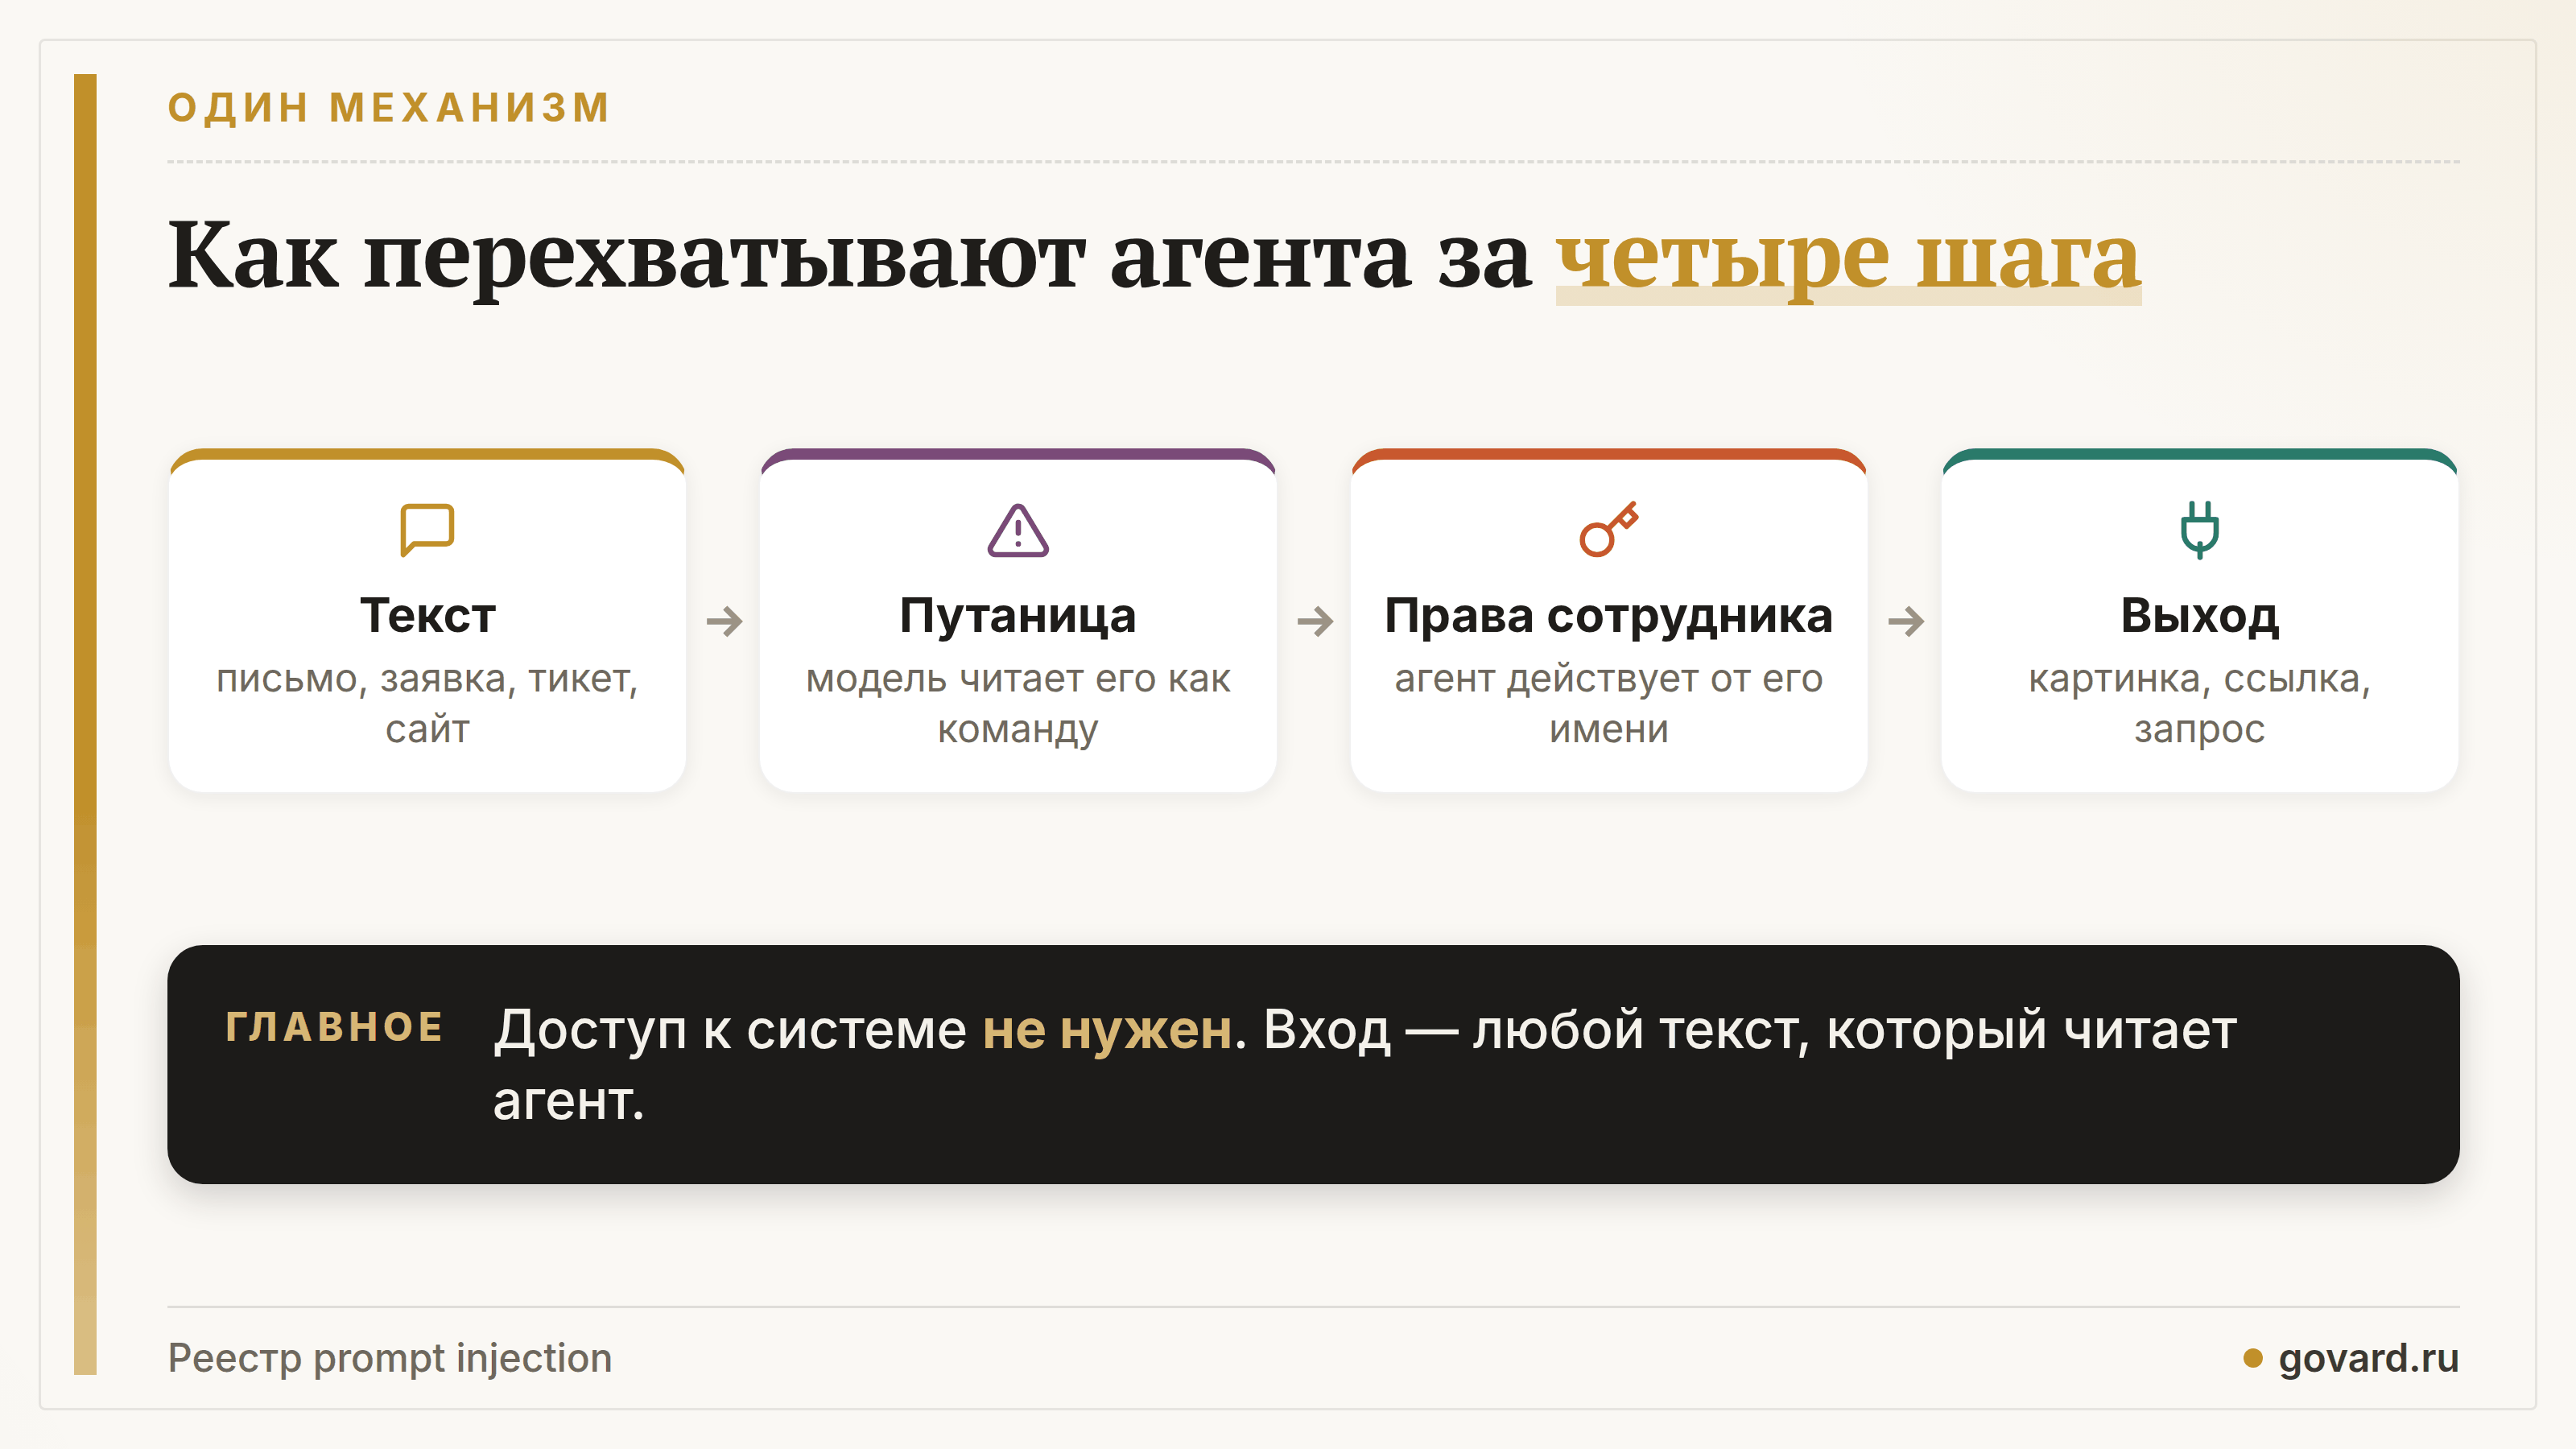
По таблице видно главное для бизнеса: в 14 строках из 15 доступ к системе злоумышленнику не нужен. Достаточно текста там, где его прочитает агент:
- письмо на корпоративный адрес;
- заявка через форму на сайте, которая падает в CRM;
- тикет в поддержку;
- сообщение в общем чате;
- приглашение в календарь;
- страница сайта, которую агент открыл по просьбе сотрудника;
- описание инструмента в стороннем подключении.
Дальше всё происходит в три шага.
- Модель смешивает команды и данные. Brave о браузере Comet: страница попадает в модель без разделения на просьбу пользователя и чужой текст.
- Агент работает с правами сотрудника. В демонстрации с Supabase ассистент держал ключ
service_role, который обходит ограничения доступа к строкам базы. - Данные уходят обычным путём. Через картинку в ответе, ссылку, публичный pull request или запрос на внешний домен. В случае ForcedLeak домен числился у Salesforce в доверенных, но регистрация истекла, и исследователи Noma Labs купили его за $5.
Случай SpAIware добавляет четвёртый шаг: команда записывается в долговременную память агента и срабатывает в следующих разговорах.
04 · Три условия объясняют все утечки
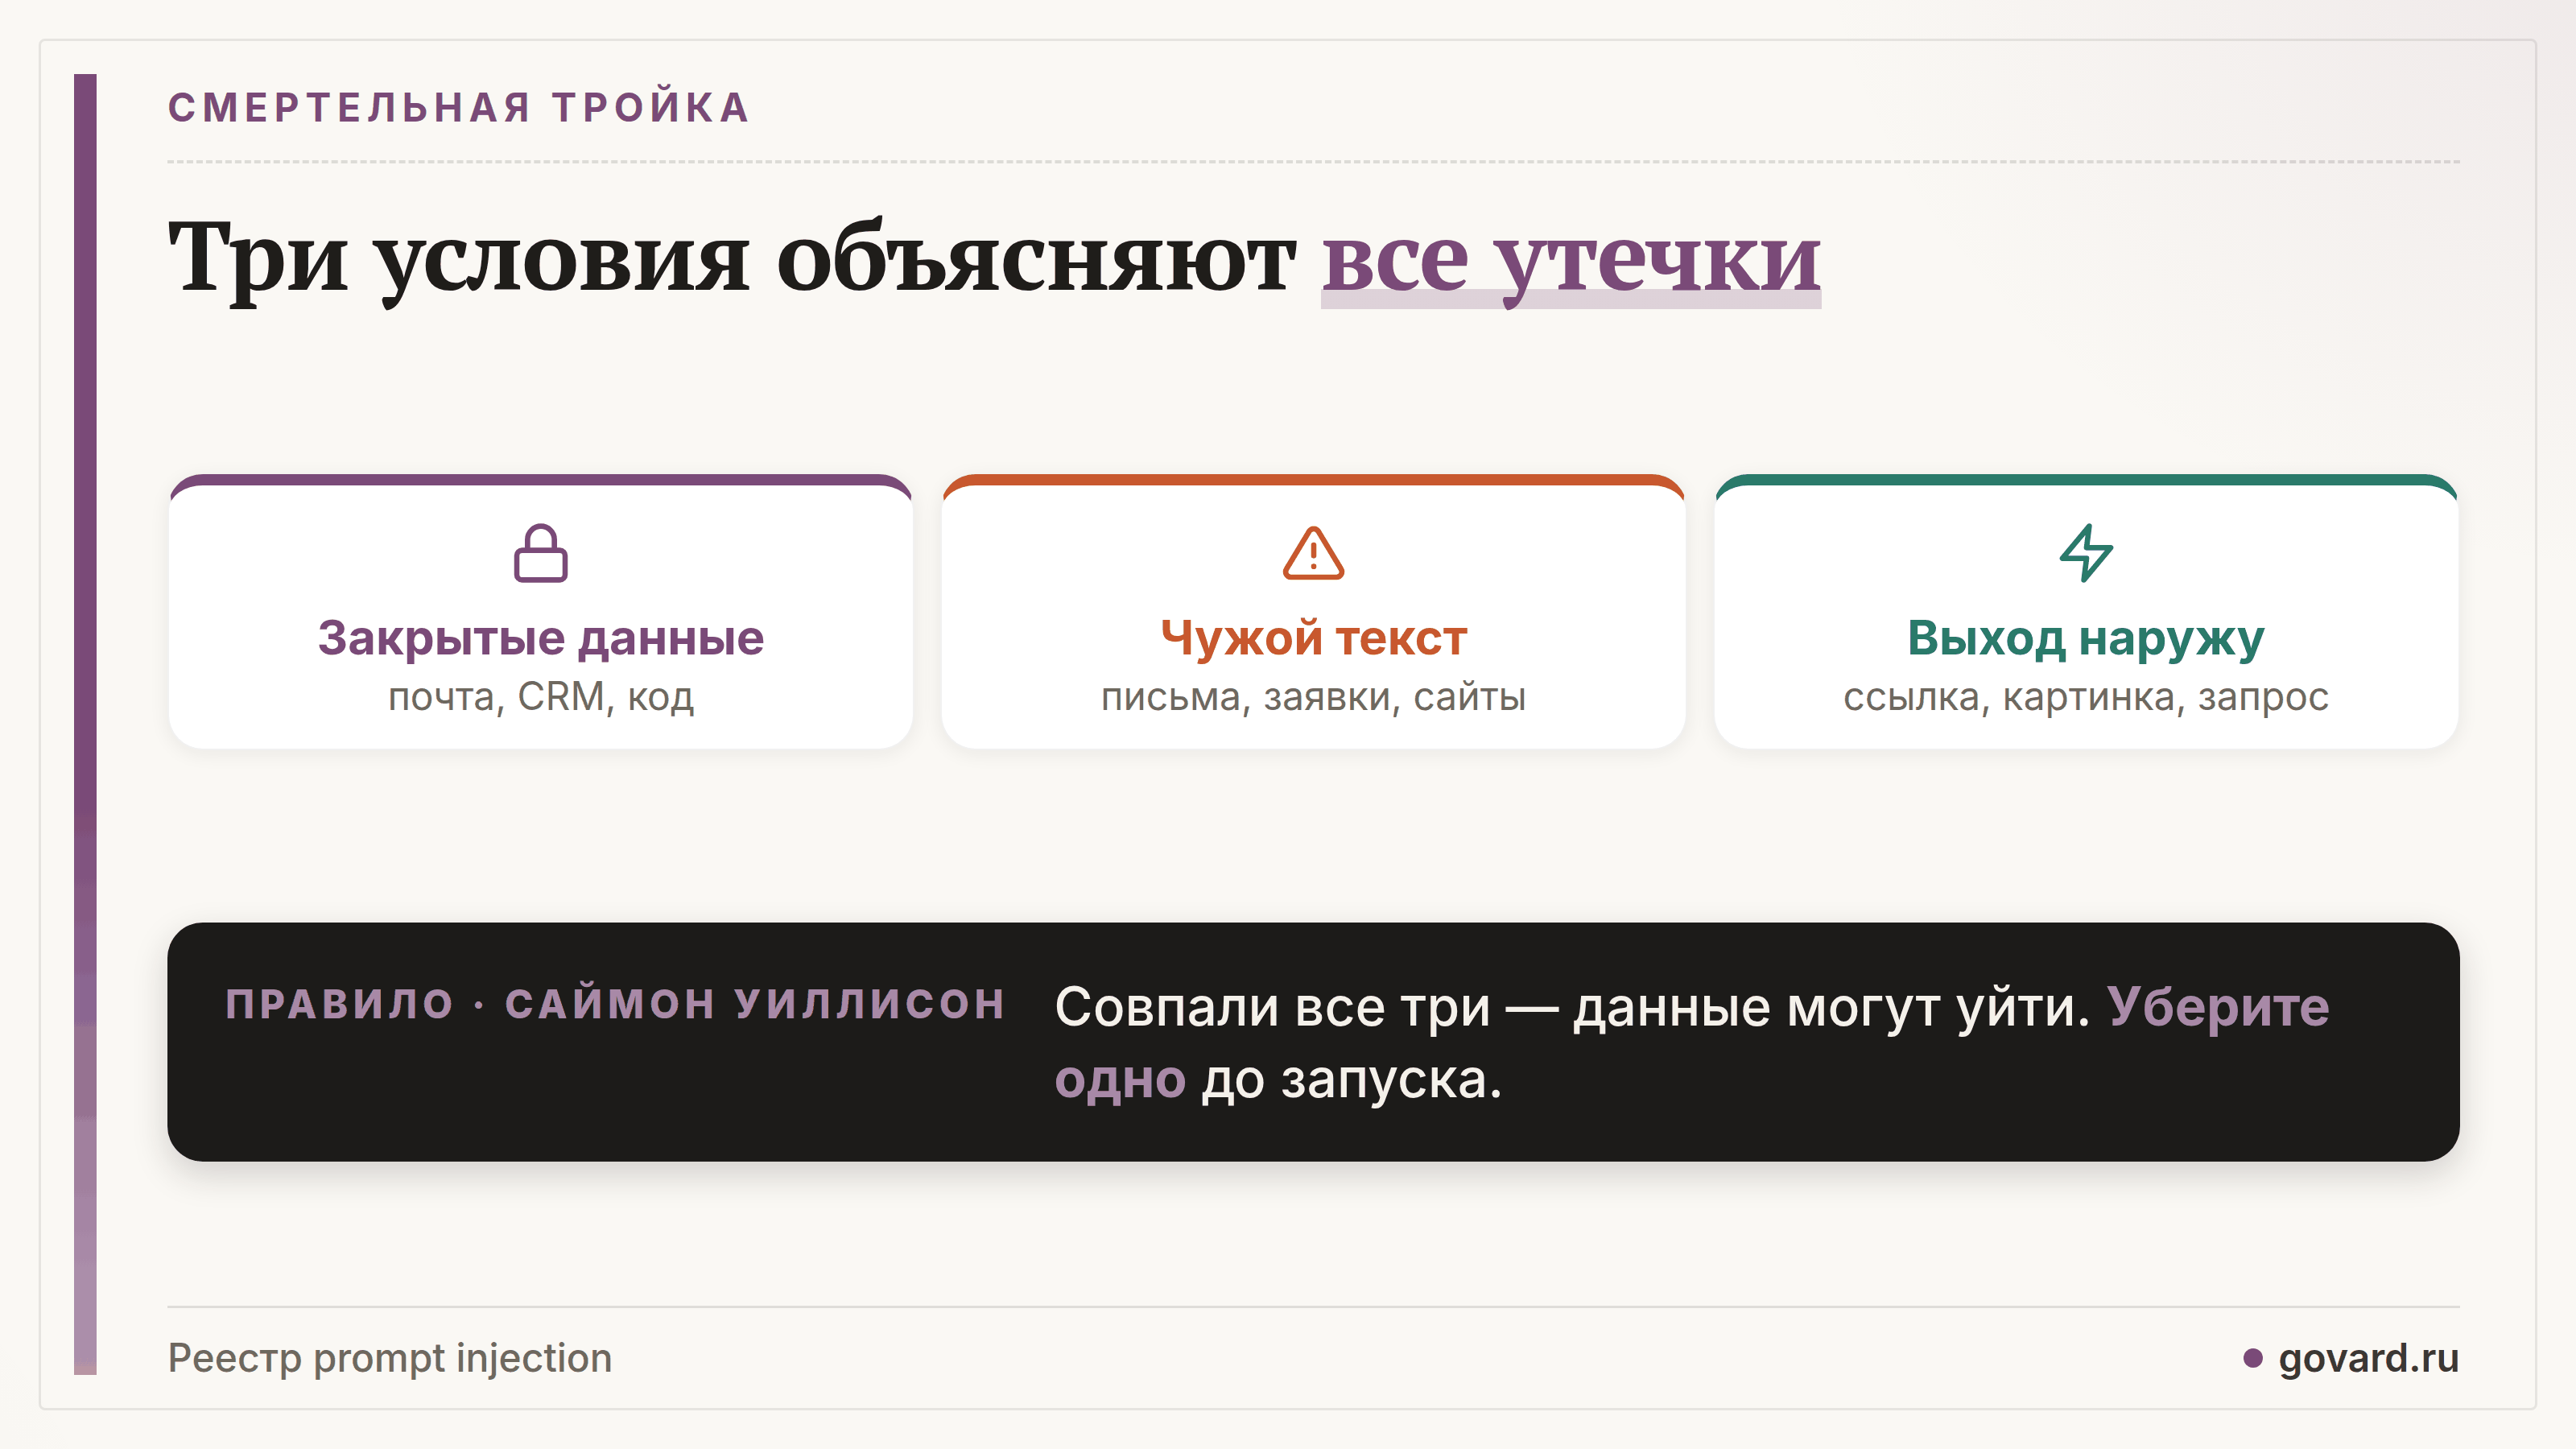
Саймон Уиллисон, разработчик и автор блога об LLM, называет это «смертельной тройкой» (lethal trifecta). Агент опасен, когда одновременно:
- видит закрытые данные;
- читает чужой текст;
- может что-то отправить наружу.
Проверим таблицу. EchoLeak: почта сотрудника, письмо извне, ссылка наружу. GitHub: закрытые репозитории, публичное обращение, pull request. ForcedLeak: записи CRM, заявка с сайта, запрос на внешний домен. Во всех строках с утечкой есть все три условия. В строках 12 и 14 вместо утечки разрушительное действие: удалённая почта и письмо об увольнении. Строки 9 и 15 — другой класс атак.
Для руководителя из этого следует один вопрос к любому проекту с агентом: какое из трёх условий мы уберём? Агент, который читает входящие письма, но ничего не может отправить, — гораздо меньший риск.
05 · Вендоры закрывают выход, инъекция остаётся
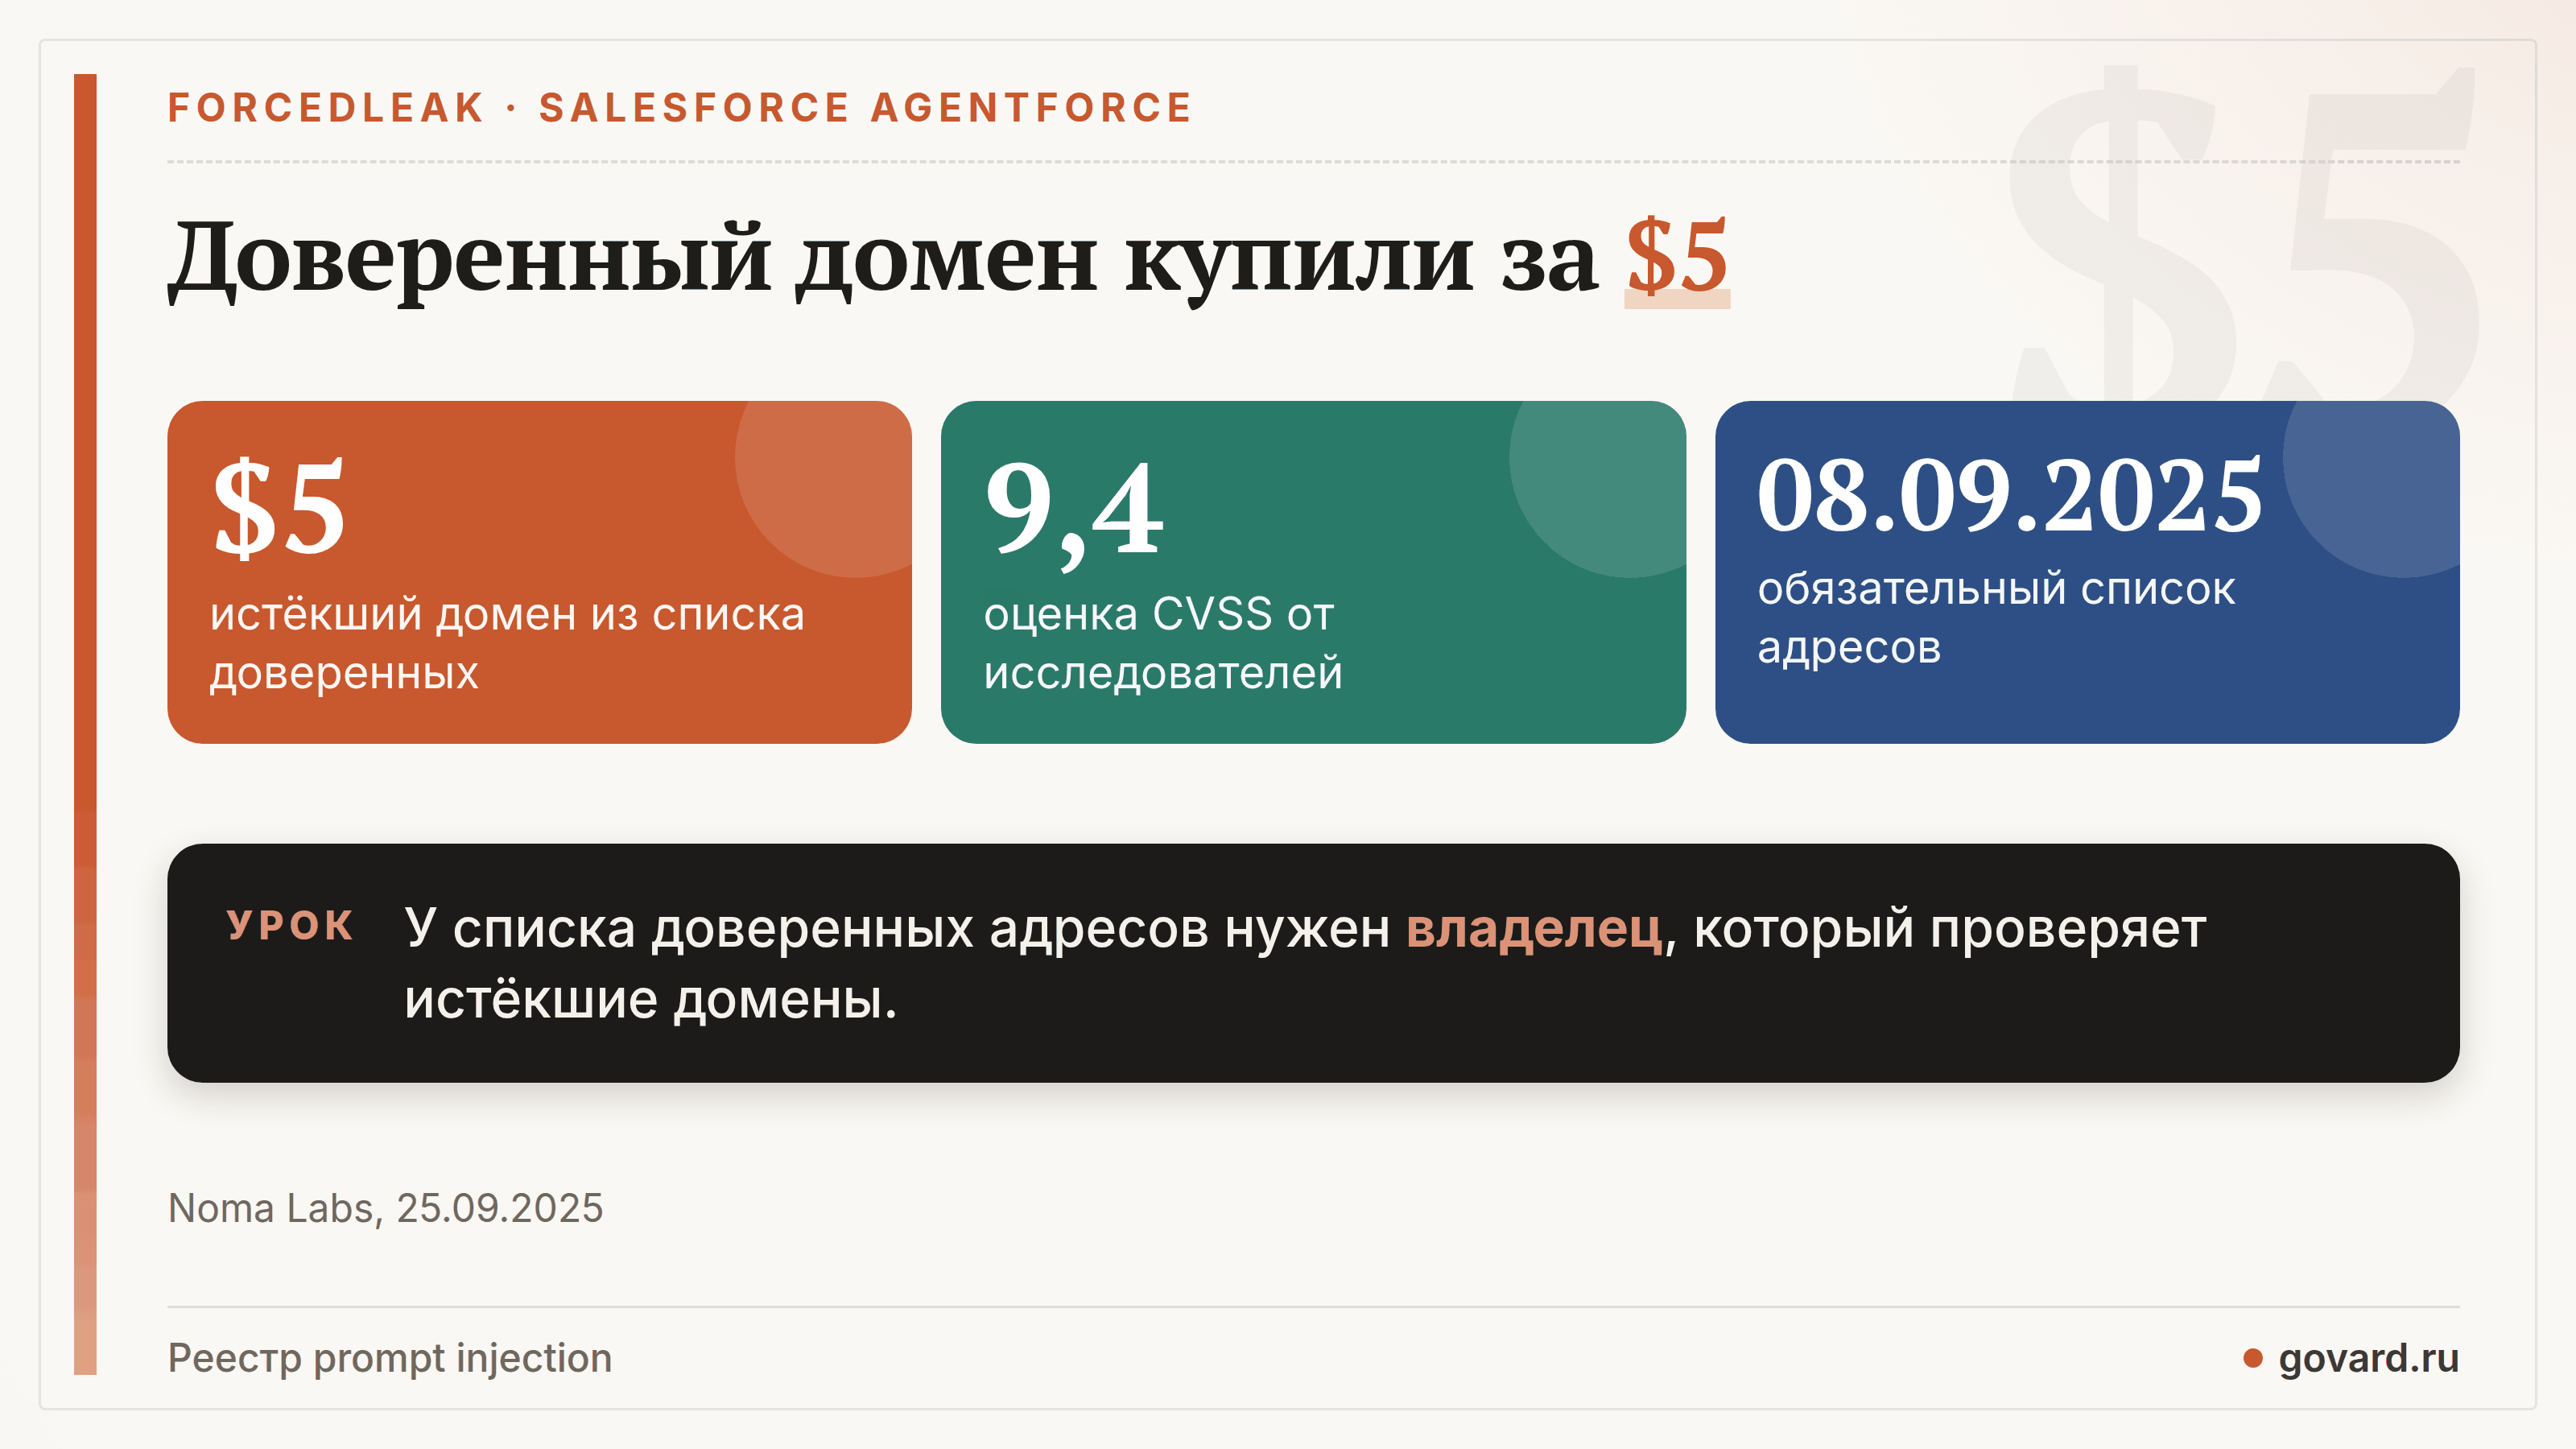
Посмотрите на последний столбец. GitHub отключил показ картинок в Copilot Chat. Salesforce ввела обязательный список доверенных адресов. OpenAI закрыла канал утечки из памяти ChatGPT, но, по словам исследователя, сайт или документ всё ещё может записать туда что угодно. Уиллисон о десятке более ранних случаев: почти все вендоры быстро исправили, обычно перекрыв канал утечки.
Уязвимость — в архитектуре агентной системы, и решать её нужно на уровне всей системы. Исправлением кода MCP-сервера GitHub её не закрыть. — Invariant Labs, пересказ
Патч вендора защищает один канал в одном продукте. У агента, которого подрядчик собирает для вас на тех же моделях и протоколах, свои каналы, и закрывать их придётся вам.
06 · В тесте Anthropic защиты вдвое снизили долю успешных атак
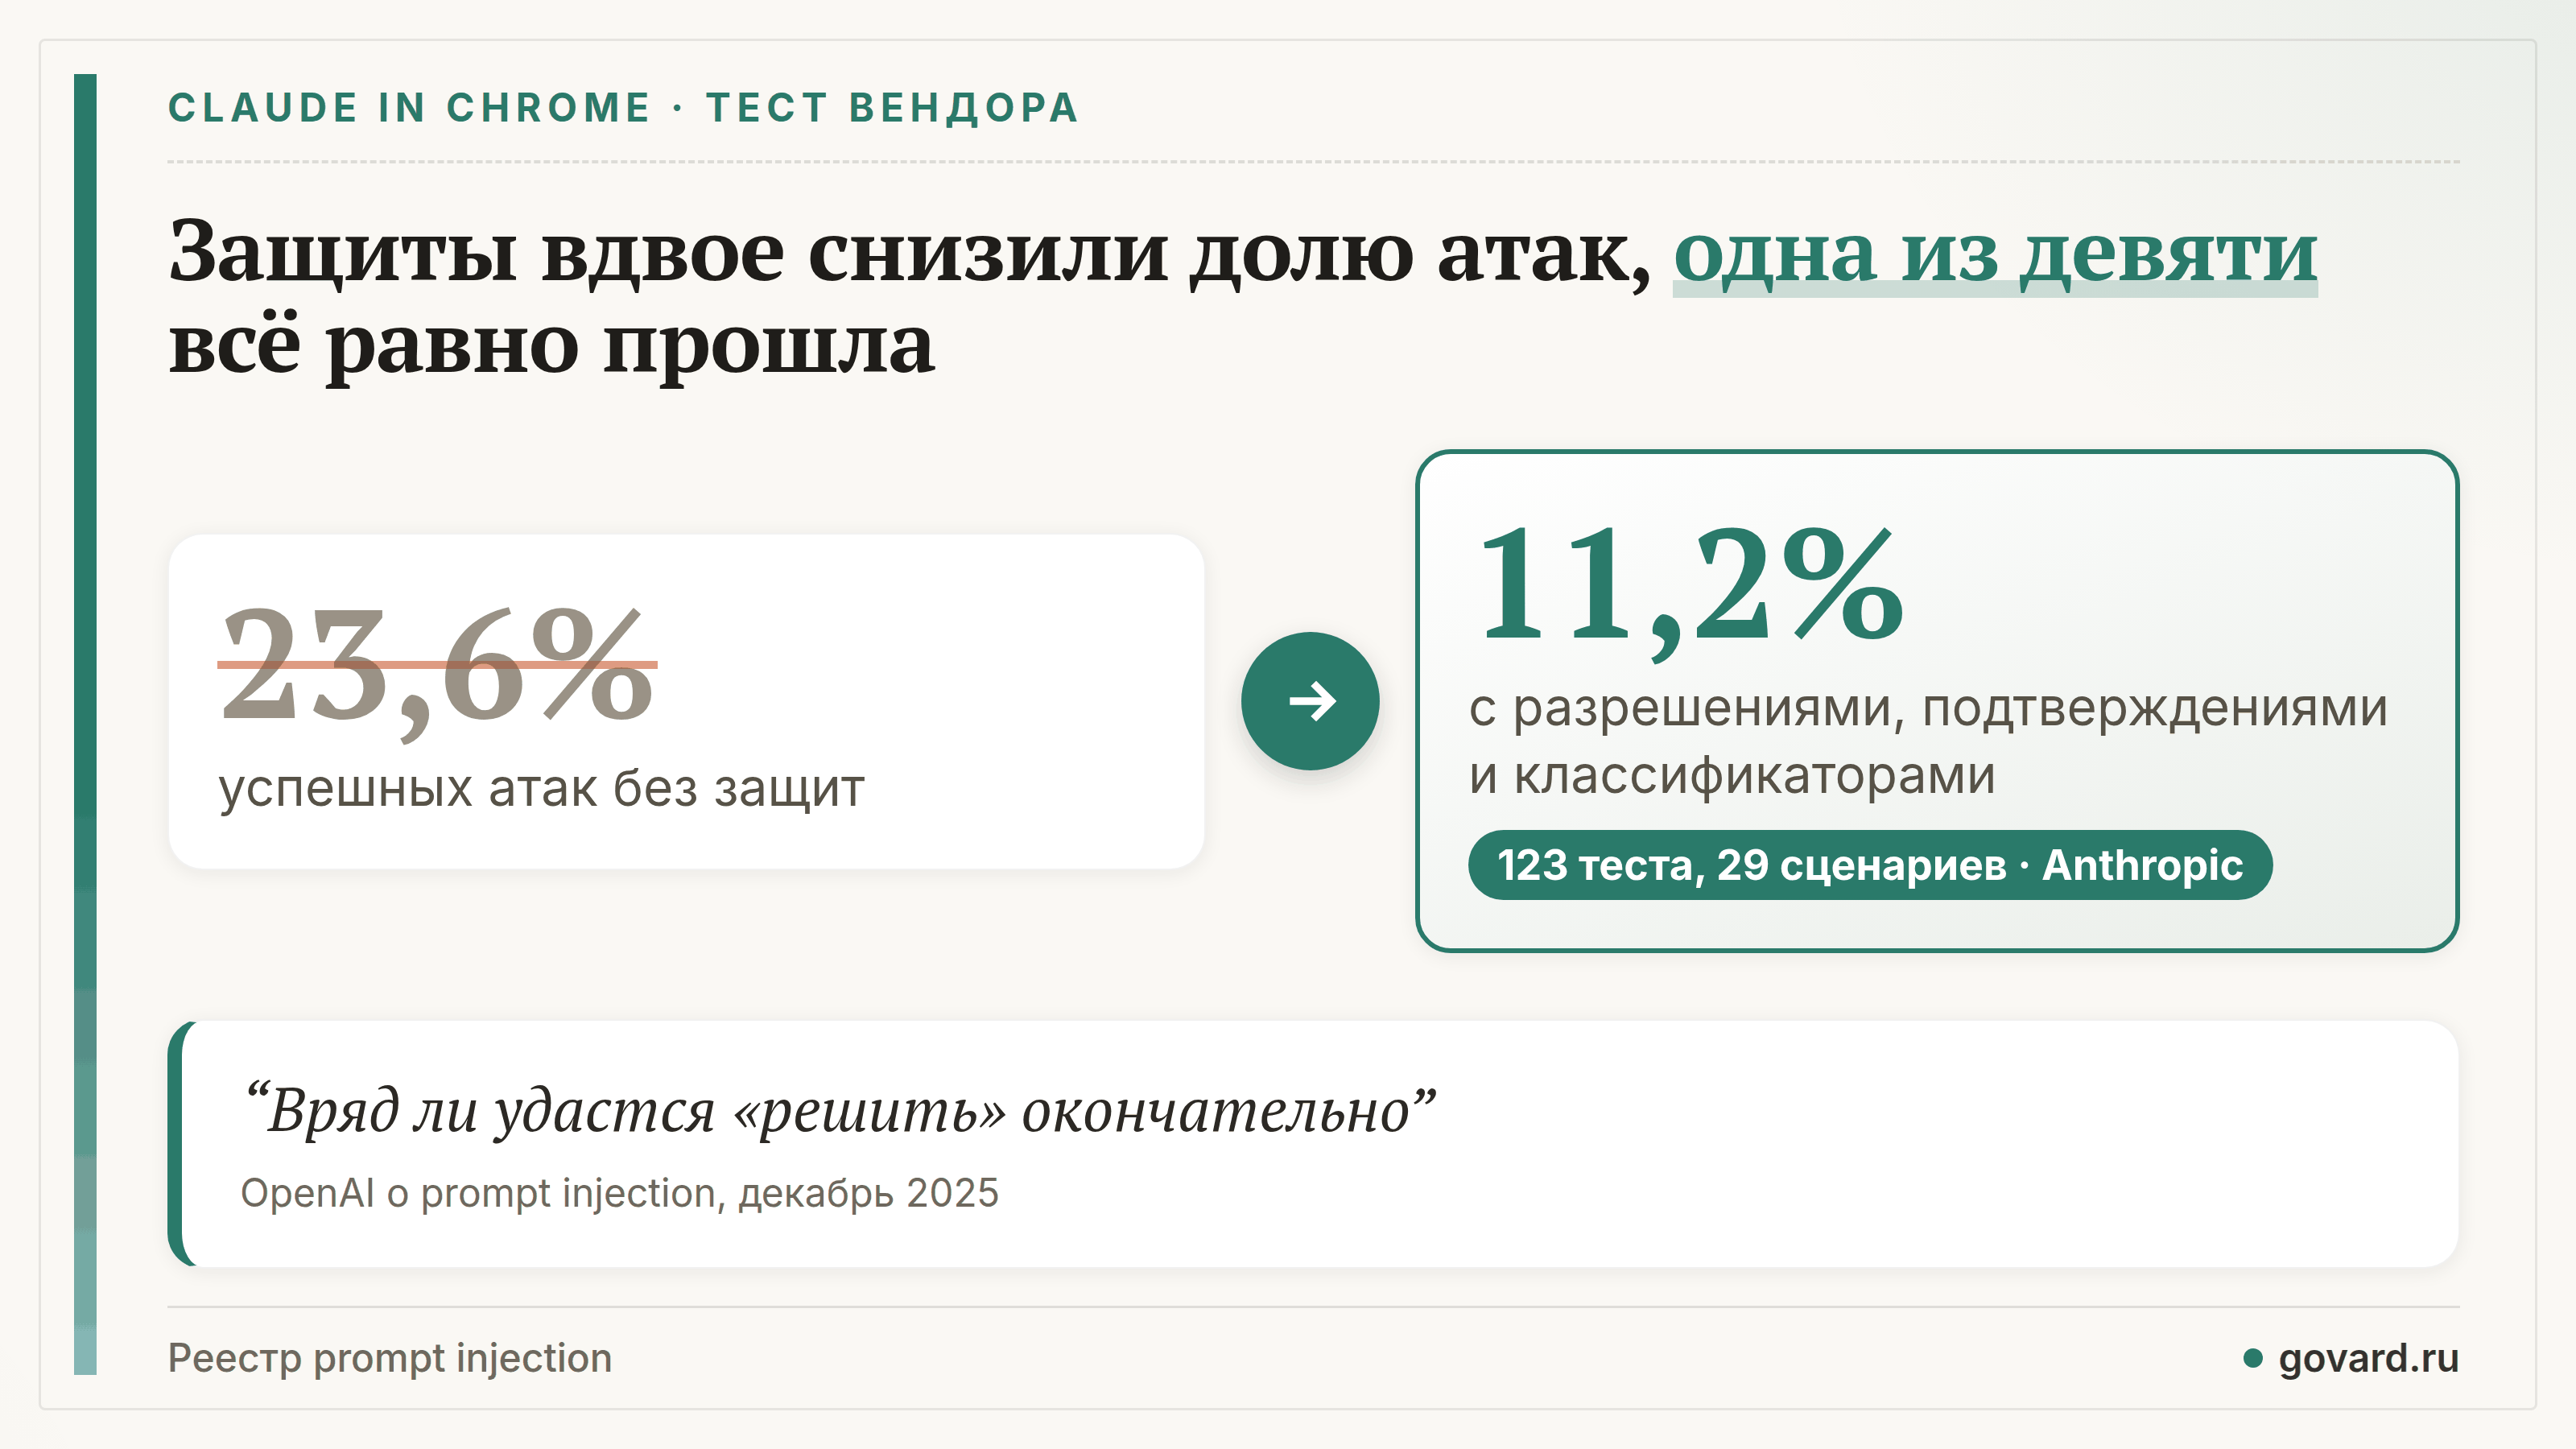
Создатели агентов говорят об этом прямо. OpenAI: prompt injection, как мошенничество и социальную инженерию в интернете, вряд ли удастся «решить» окончательно. OWASP, международное сообщество по безопасности приложений, пишет, что неясно, существуют ли надёжные способы предотвращения.
Anthropic даёт цифры. До запуска Claude in Chrome компания прогнала 123 теста по 29 сценариям атак. Без защит успешными были 23,6% атак. С разрешениями на сайты, подтверждением действий и классификаторами — 11,2%. Это вдвое меньше, но всё ещё одна атака из девяти на собственных тестах вендора.
Уиллисон о фильтрах, которые ловят 95% атак: в веб-безопасности 95% — провальная оценка. Вендоры делают ставку на слои защиты, Уиллисон — на то, чтобы разорвать тройку. Знать стоит обе позиции, но вторую проще проверить.
07 · Как это выглядит у Т-Банка
Та же логика прав видна у Т-Банка. В сентябре 2026 года Т-Банк, по данным CNews, открыл клиентам Т-Инвестиций доступ к бирже через внешних ИИ-агентов по протоколу MCP. Прав три уровня:
- только просмотр: баланс, портфель, история операций;
- просмотр и торговые поручения, включая стоп-лоссы;
- всё это плюс переводы между своими счетами клиента.
Пользователь сам выбирает агента и настраивает разрешения, начать банк советует с демо-счёта. Главное ограничение: агент не может выполнять операции без подтверждения человека, а доступ действует только во время активной сессии в чате с агентом. Это то же правило, что в реестре: чем выше уровень, тем дороже ошибка агента, прочитавшего чужой текст. Подробнее о том, как продукты открываются внешним агентам, — в статье ИИ-агенты в продукте.
08 · Пять вопросов подрядчику до подключения агента
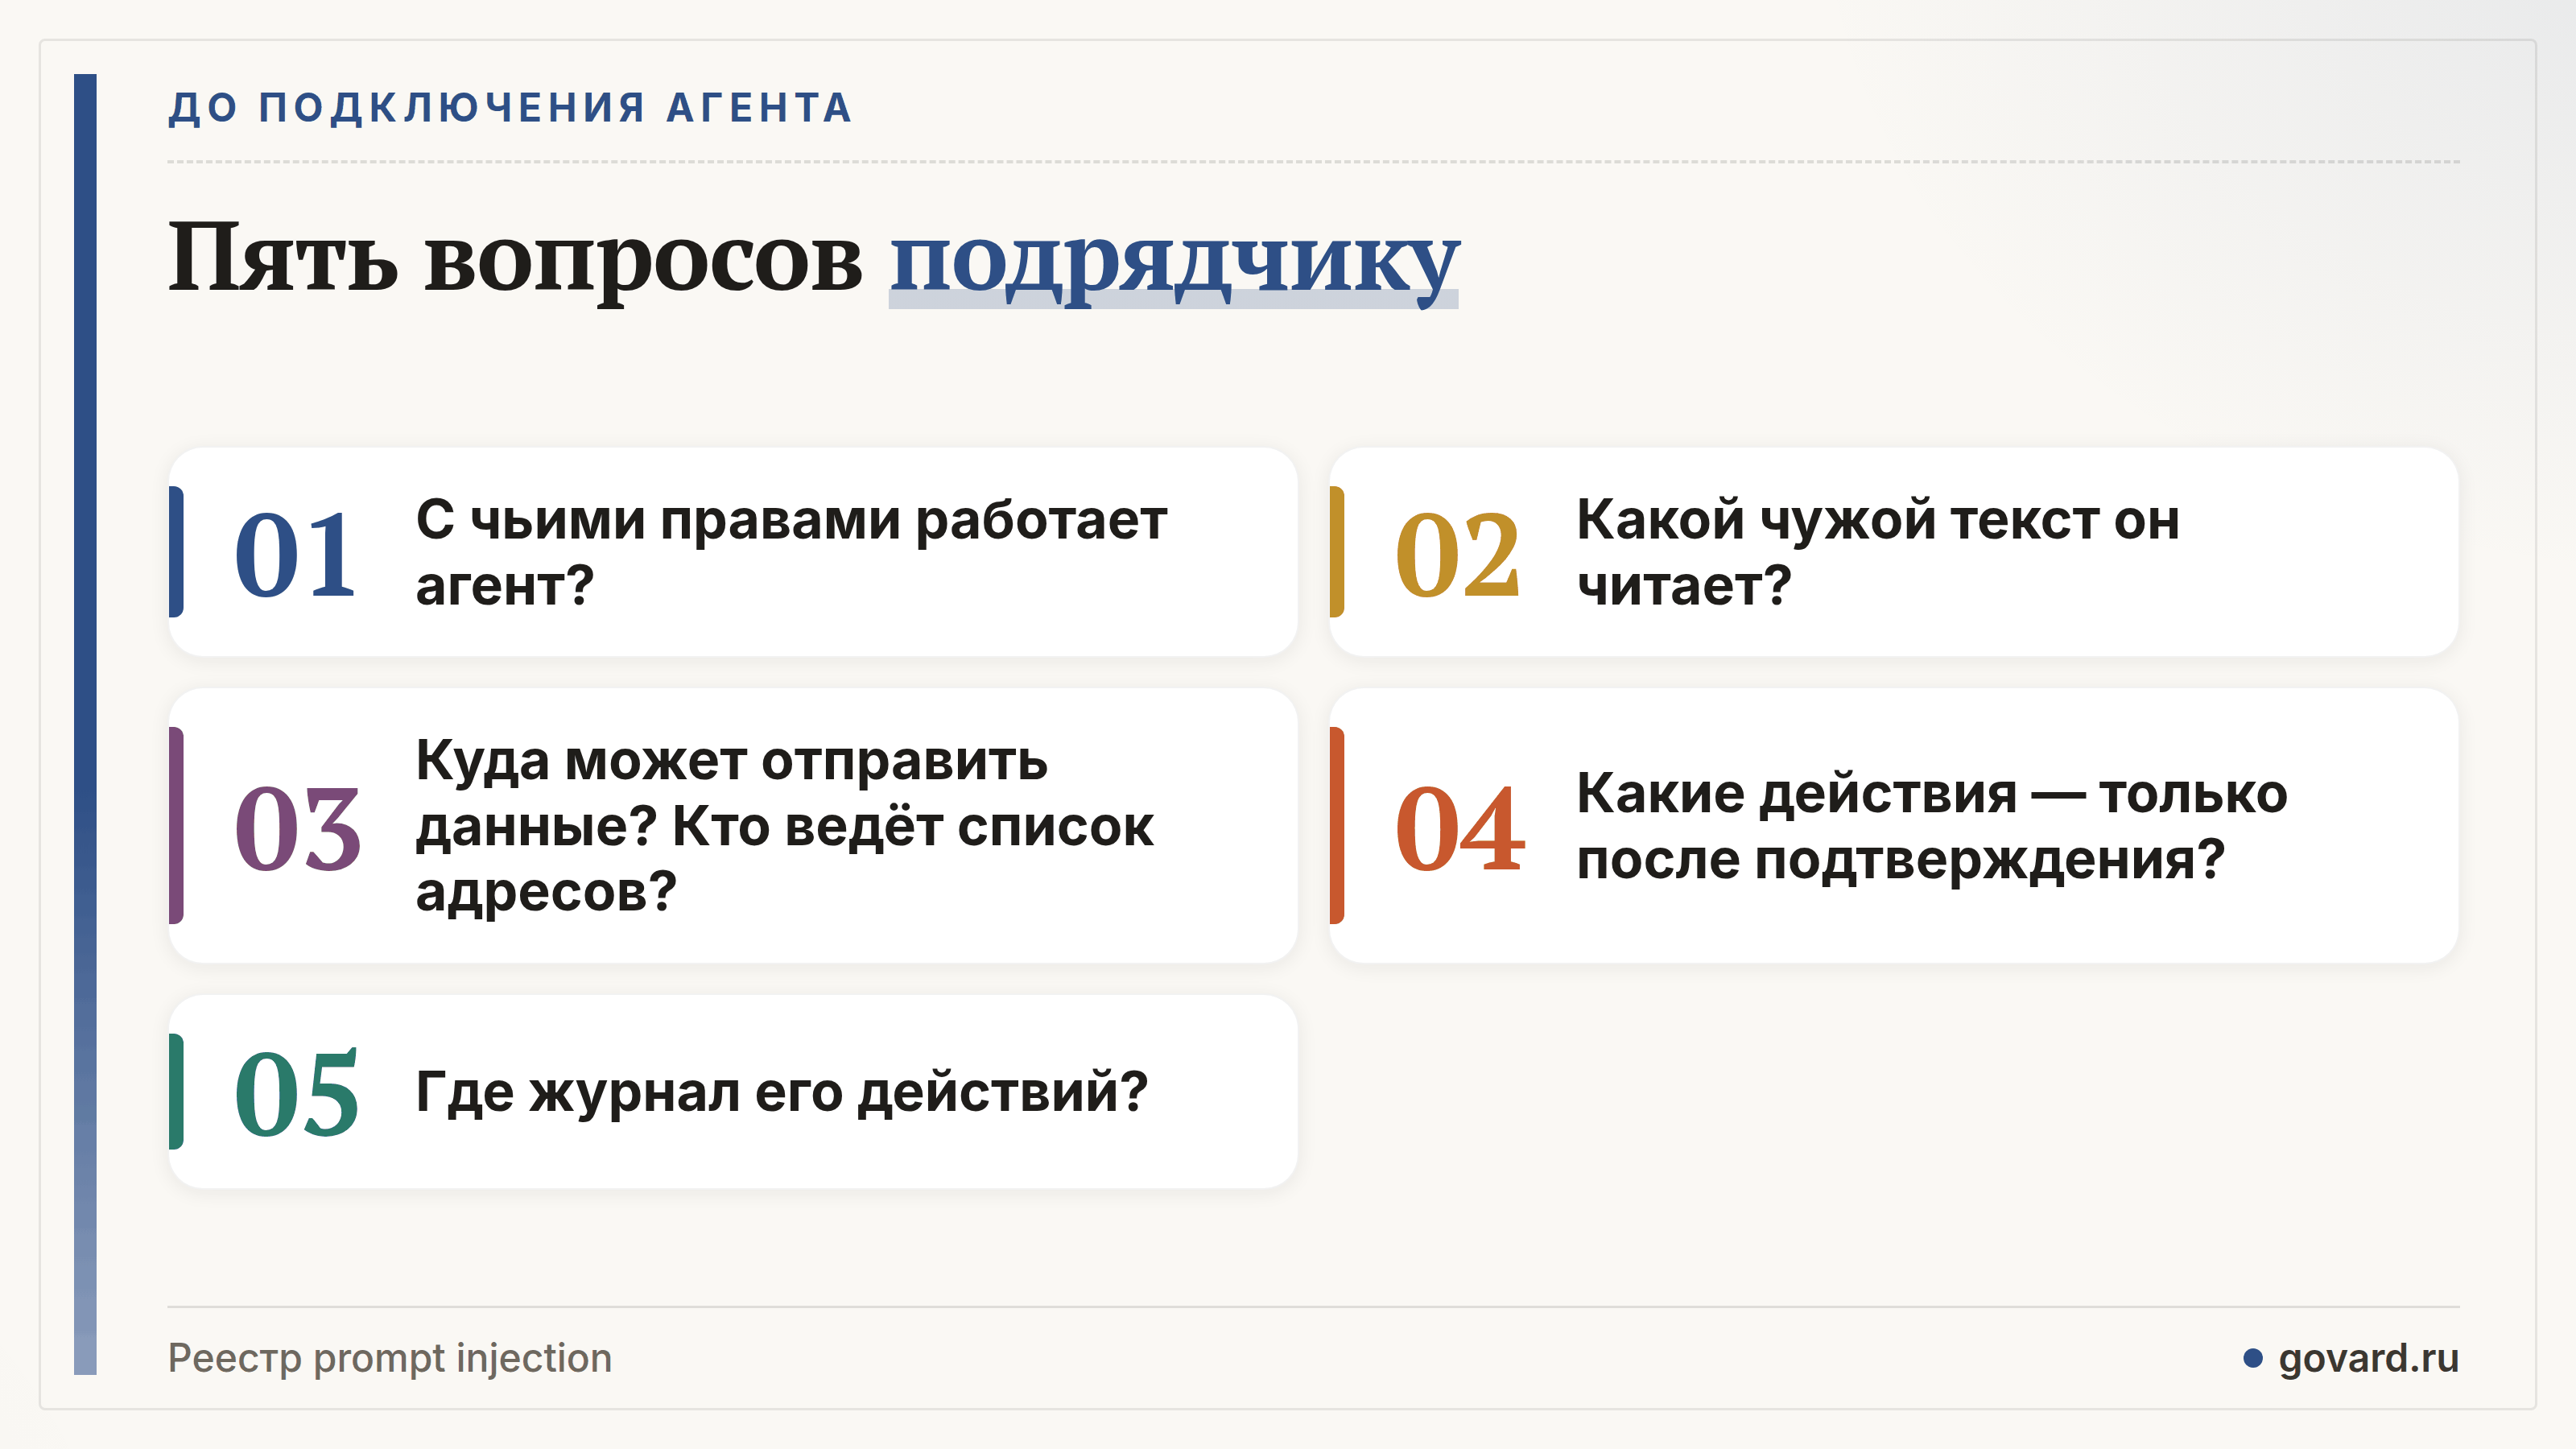
Реестр сводится к пяти вопросам. Задайте их своей команде или подрядчику до того, как агент получит доступ к почте, CRM, 1С или репозиторию.
- С чьими правами работает агент? Сервисная учётка или права администратора превращают любую инъекцию в полный доступ. Начинайте с самой узкой роли и только чтения.
- Какой чужой текст он читает? Письма, заявки с сайта, тикеты, страницы, приглашения, описания сторонних подключений. Каждый источник — вход для злоумышленника.
- Куда он может отправить данные и кто ведёт список доверенных адресов? Картинки в ответе, ссылки, HTTP-запросы, исходящие письма. ForcedLeak показывает: у списка нужен владелец, который проверяет истёкшие домены.
- Какие действия он делает только после подтверждения человека? Отправка, удаление, оплата, публикация. В тесте Anthropic одного письма хватило, чтобы агент удалил почту без подтверждения.
- Где журнал его действий? Без журнала вы не узнаете, что строка 15 случилась у вас.
Правило решения: если ответы показывают все три условия и нет подтверждения на исходящие действия, уберите одно условие до запуска.
09 · Чего этот реестр не доказывает
- Почти всё — находки исследователей. 13 строк из 15 — раскрытия и тесты вендоров. Строка 9 — реальный взлом, код которого не сработал, строка 15 — первый зафиксированный вредоносный случай против ИИ-модерации рекламы. О вреде клиентам источники не сообщают. Пересказывать это как «хакеры украли данные через Copilot» нельзя.
- Цифры получены по методикам авторов. 23,6% и 11,2% относятся к тестам Anthropic, на реальном трафике доля может быть другой. Оценки 9,6 для CamoLeak и 9,4 для ForcedLeak поставили сами исследователи.
- Почти все отчёты написали компании, которые продают защиту ИИ. Сами уязвимости подтверждены вендорами (CVE, бюллетени, исправления), а формулировки вроде «первая в мире» — маркетинг.
- Случаи датированы 2024–2025 годами. Атаки «в дикой природе» только начали появляться в телеметрии в конце 2025-го.
- Данные по Т-Банку — пересказ CNews, пресс-релиз банка мы не нашли.
Какое из трёх условий вы бы убрали у своего агента первым? Обсуждаем такие разборы в Telegram-канале «ИИ для бизнеса».